भारत में डिजिटल सेवा के इस्तेमाल लगातार बढ़ रहल बा। बैंकिंग से लेके सरकारी कागजात, डिजिटल पहचान आ जरूरी दस्तावेज तक, अब बहुत काम ऑनलाइन हो रहल बा। सरकार डिजिटल इंडिया के आधुनिक भारत के पहचान आ विकास के एगो महत्वपूर्ण हिस्सा मानत बिया। बाकिर एही बीच eMudhra के सुरक्षा में सामने आइल तकनीकी कमजोरी डिजिटल सिस्टम पर भरोसा आ नागरिकन के डेटा सुरक्षा के लेके कई गो सवाल खड़ा कर देले बिया।
SBI के ग्राहकन के जानकारी कथित तौर पर डार्क वेब पर लीक होखे के खबर के बाद अब eMudhra के मामला साइबर सुरक्षा पर बहस तेज कर रहल बा। दुनो मामला अलग-अलग बा, बाकिर सवाल एके बा—जब लोग आपन जरूरी जानकारी डिजिटल सिस्टम में रखत बा, त ओकर सुरक्षा के जिम्मेदारी आखिर केकरा बा?
पहिले जानीं, eMudhra का काम करेला?
eMudhra एगो डिजिटल सुरक्षा कंपनी हवे, जे डिजिटल सिग्नेचर, इलेक्ट्रॉनिक साइन आ डिजिटल सर्टिफिकेट जइसन सेवा देले। जब केहू सरकारी भा कारोबारी कागजात पर डिजिटल हस्ताक्षर करेला, त डिजिटल सिग्नेचर सर्टिफिकेट ओकर पहचान प्रमाणित करे में मदद करेला।
एही तरह, जब रउरा कवनो वेबसाइट खोलत बानी, त ब्राउजर ओकर डिजिटल सर्टिफिकेट के जांच करके ई समझे के कोशिश करेला कि वेबसाइट के पहचान सही बा कि ना।
एह व्यवस्था में Certificate Authority (CA) के खास भूमिका होला। ई संस्था अइसन डिजिटल सर्टिफिकेट जारी करेली, जवना पर ब्राउजर आ ऑपरेटिंग सिस्टम भरोसा कर सकेलें। अगर एही व्यवस्था में कमजोरी आ जाव, त इंटरनेट पर वेबसाइट आ सॉफ्टवेयर के पहचान के भरोसा प्रभावित हो सकेला।
eMudhra के आठ सर्टिफिकेट में का गड़बड़ी भइल?
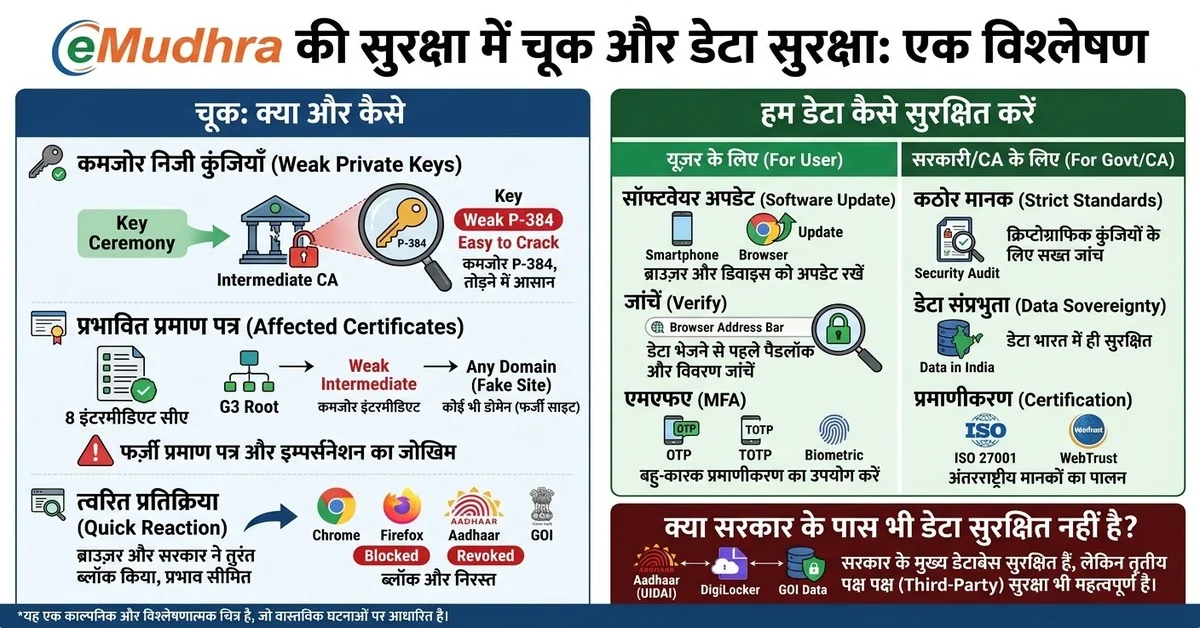
20 अक्टूबर 2026 के Google के रिपोर्ट आ 21 अक्टूबर के CERT-In के एडवाइजरी से जुड़ल जानकारी के मुताबिक, eMudhra के आठ इंटरमीडिएट Certificate Authority सर्टिफिकेट से जुड़ल सुरक्षा खामी सामने आइल।
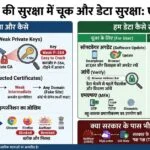
रिपोर्ट के अनुसार, एह सर्टिफिकेट से जुड़ल Private Keys बनावे के प्रक्रिया में तकनीकी गलती भइल रहे। प्राइवेट की के डिजिटल दुनिया के एगो गुप्त चाबी मान सकत बानी। एकर इस्तेमाल डिजिटल पहचान के प्रमाणित करे में होला। एह चाबी के सुरक्षित आ अनुमान लगावे में मुश्किल होखल बहुत जरूरी बा।
बाकिर सामने आइल जानकारी के मुताबिक, कुछ चाबी बेहद कमजोर तरीका से बनल रहे। रिपोर्ट में बतावल गइल कि एगो चाबी के मान खाली चार रहे आ बाकी कुछ चाबी के मान भी 256 से कम रहे।
एकरा के अइसन ताला से तुलना कइल जा सकेला, जवना के चाबी केहू आसानी से अनुमान लगा ले। अगर डिजिटल सुरक्षा के आधार बने वाली चाबी एतना कमजोर होखे, त ओकरा पर भरोसा कइल मुश्किल हो जाई।
एह गलती से का खतरा पैदा हो सकेला?
अगर साइबर अपराधियन के अइसन कमजोर प्राइवेट की मिल जाव, त ऊ ओकर गलत इस्तेमाल करके फर्जी डिजिटल सर्टिफिकेट बनावे के कोशिश कर सकेलें।
एहसे कुछ परिस्थिति में नकली वेबसाइट के असली वेबसाइट नियर देखावे के खतरा पैदा हो सकेला। अइसन स्थिति में यूजर धोखा खा सकेला आ ओकर संवेदनशील जानकारी खतरा में पड़ सकेला। सॉफ्टवेयर के सर्टिफिकेट से जुड़ल चाबी के गलत इस्तेमाल से नकली सॉफ्टवेयर के भरोसेमंद बतावे के कोशिश भी हो सकेला।
हालाँकि, एह घटना से जुड़ल उपलब्ध जानकारी के आधार पर बड़े पैमाना पर डेटा चोरी भइला के पुष्टि नइखे भइल। एह से ई कहनाम सही ना होई कि भारतीय नागरिकन के निजी डेटा निश्चित रूप से चोरी हो गइल बा।
बाकिर सुरक्षा में कमजोरी सामने आइल अपने आप में गंभीर बात बा। सवाल ई बा कि अइसन गलती पहिले काहे ना पकड़ाइल?
ऑडिट भइला के बादो चूक कइसे रह गइल?
रिपोर्ट के मुताबिक, eMudhra के संबंधित अंतरराष्ट्रीय कारोबार के स्वतंत्र सुरक्षा ऑडिट भइल रहे। एकरा बावजूद प्राइवेट की बनावे के प्रक्रिया में गंभीर कमजोरी सामने आइल।
कंपनी के शुरुआती सफाई के मुताबिक, प्रक्रिया में भइल गलती के चलते सही चाबी के साथ कमजोर चाबी के एगो दूसरा सेट भी बन गइल। दुनो सेट के नाम मिलत-जुलत रहे, जवना से गलत चाबी के इस्तेमाल हो गइल।
अब सवाल उठता कि ऑडिट के दौरान चाबी बनावे के पूरा प्रक्रिया के सही तरीका से जांच भइल रहे कि ना? का सुरक्षा जांच खाली कागजी नियम पूरा करे खातिर भइल, भा सिस्टम के असली कमजोरी खोजे पर भी ध्यान दिहल गइल?
Internet Freedom Foundation (IFF) 22 अक्टूबर 2026 के आपन रिपोर्ट में कंपनी के सुरक्षा व्यवस्था, ऑडिट आ सरकारी निगरानी पर सवाल उठवले बिया। संगठन eMudhra, CERT-In आ MeitY से विस्तृत जांच करावे आ रिपोर्ट सार्वजनिक करे के मांग कइले बा।
सरकार के जिम्मेदारी कहाँ से शुरू होला?
eMudhra के भारतीय डिजिटल सिग्नेचर आ eSign सेवा पर MeitY के तहत आवे वाला Controller of Certifying Authorities (CCA) के निगरानी व्यवस्था लागू होला। बाकिर एह मामला में चर्चा कंपनी के अंतरराष्ट्रीय वेबसाइट सर्टिफिकेट कारोबार से जुड़ल बा।
CERT-In के मुताबिक, भारत के घरेलू डिजिटल सिग्नेचर आ eSign सेवा एह घटना से प्रभावित बतावल नइखे गइल। एह अंतर के समझल जरूरी बा, काहे कि एकर मतलब ई नइखे कि भारत के हर डिजिटल सेवा खतरा में पड़ गइल।
फेर भी सरकार से सवाल पूछल जरूरी बा। जब देश में डिजिटल सेवा के इस्तेमाल बढ़ावल जा रहल बा, त साइबर सुरक्षा के नियम केतना प्रभावी बा? सुरक्षा ऑडिट में गलती पकड़ाए के व्यवस्था केतना मजबूत बा? आ अगर कवनो गंभीर चूक सामने आवेले, त ओकर जिम्मेदारी तय कइसे होई?
Google आ Mozilla के कार्रवाई से का सीख मिलेले?
एह मामला में Google आ Mozilla प्रभावित सर्टिफिकेटन के ब्लॉक करे के कदम उठवले। एहसे संबंधित सुरक्षा व्यवस्था के इस्तेमाल करे वाला ब्राउजर में जोखिम घटावे में मदद मिल सकेला।
ई कार्रवाई जरूरी रहे, बाकिर एकरा से एगो बड़ सवाल उठेला—का डिजिटल सुरक्षा के कमजोरी सामने अइला के बादे कार्रवाई होखे के चाहीं? का अइसन व्यवस्था ना होखे के चाहीं, जवना से गलती पहिले पकड़ में आ जाव?
सरकार हर निजी कंपनी के हर तकनीकी गलती खातिर सीधे जिम्मेदार ना होले। बाकिर सुरक्षा मानक तय कइल, निगरानी मजबूत बनावल आ गंभीर घटना के बाद जवाबदेही सुनिश्चित कइल सरकार के महत्वपूर्ण जिम्मेदारी बा।
डिजिटल इंडिया में सुविधा के साथ सुरक्षा भी जरूरी
डिजिटल सेवा से आम आदमी के समय बचे ला, काम आसान होला आ सरकारी सुविधा तक पहुँच बढ़ेला। बाकिर सुविधा के साथ डेटा सुरक्षा भी ओतने जरूरी बा।
eMudhra के मामला में अबले भारतीय नागरिकन के निजी डेटा के बड़े पैमाना पर चोरी भइला के पुष्टि नइखे भइल। घरेलू eSign आ डिजिटल सिग्नेचर सेवा के प्रभावित ना होखे के जानकारी भी सामने आइल बा। बाकिर एहसे सुरक्षा व्यवस्था पर सवाल पूछल बंद ना होखे के चाहीं।
जरूरत बा कि सुरक्षा ऑडिट के पारदर्शी बनावल जाव, तकनीकी कमजोरी के समय रहते दूर कइल जाव आ गंभीर घटना के जांच के नतीजा लोग के सामने रखल जाव।
आखिर में सवाल साफ बा—जब सरकार नागरिकन से डिजिटल व्यवस्था पर भरोसा करे के उम्मीद रखत बिया, त ओह भरोसा के सुरक्षित रखे के जिम्मेदारी केकर होई? डिजिटल इंडिया के असली सफलता खाली ऑनलाइन सेवा बढ़ावे में नइखे, बलुक अइसन सुरक्षित व्यवस्था बनावे में बा जवना पर देश के नागरिक बिना डर के भरोसा कर सकस।

No comments yet. Be the first to comment!